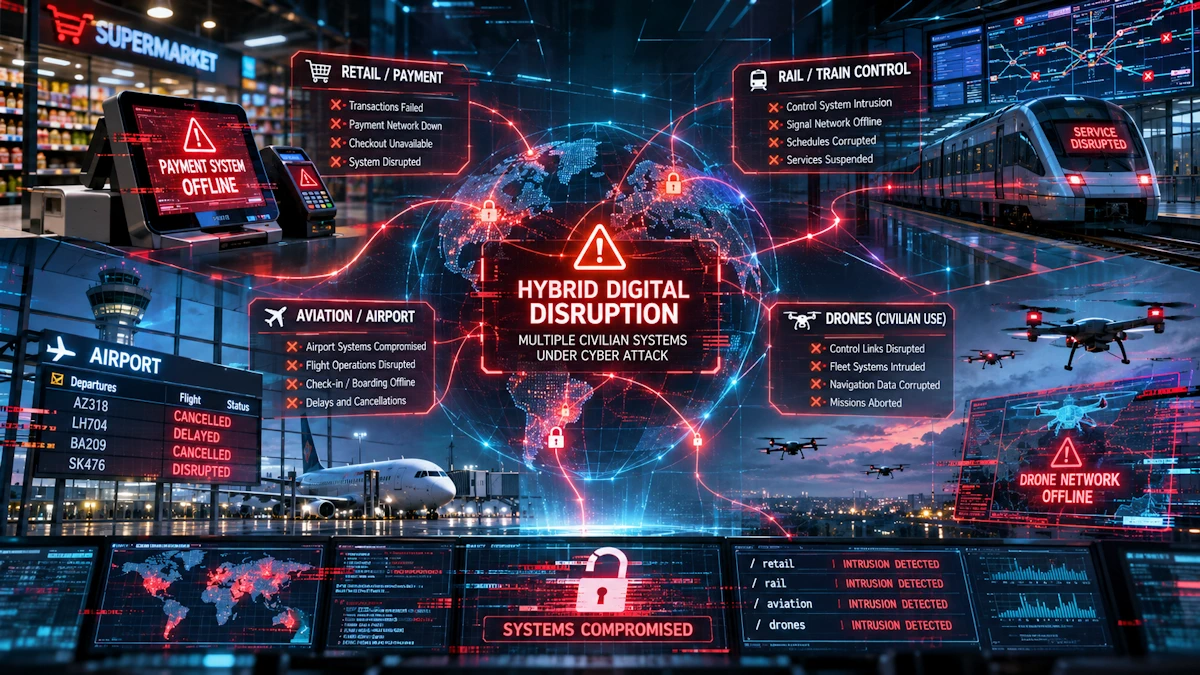
Cosa hanno in comune gli attacchi informatici ai sistemi di refrigerazione di centinaia di supermercati in mezza Europa e le false segnalazioni di bombe a bordo di aerei che hanno paralizzato decine di voli nelle stesse ore? E cosa c’entrano le incursioni sistematiche di droni russi nello spazio aereo di Estonia, Lettonia e Finlandia, che si ripetono ormai da mesi? A prima vista sembrerebbero eventi non correlati fra loro, che coinvolgono responsabilità ed enti differenti, come l’agenzia di cibersicurezza per gli attacchi informatici, l’antiterrorismo e la sicurezza aeroportuale per le minacce sui voli e le forze armate per quello che riguarda i droni. Separatamente nessuna di queste istituzioni avrebbe un valido motivo per ritenere che ognuno di questi incidenti faccia parte di una strategia comune. Se però si guarda alla loro distribuzione temporale e alla varietà deliberata dei settori colpiti, si può ipotizzare qualcosa di diverso da una semplice coincidenza.
Tra il 2 e il 4 novembre 2026, i tre fenomeni si sono sovrapposti in un arco di pochi giorni ed è una coincidenza piuttosto difficile da ignorare. Gli attacchi informatici ai sistemi di refrigerazione della grande distribuzione hanno colpito contemporaneamente sei paesi europei, fra cui Svezia, Germania e Italia, con catene come IKEA tra i colpiti. Gli hacker hanno portato le temperature dei congelatori fino a cinquanta gradi centigradi, il che ha causato il deperimento di tonnellate di alimenti. Nelle stesse ore, una serie di minacce anonime di bombe a bordo ha bloccato voli in tutta Europa: evacuazioni degli aeromobili, dirottamenti di emergenza, ritardi a catena su decine di rotte. Su nessuno dei voli coinvolti è stato trovato alcun ordigno, ma le interruzioni hanno paralizzato centinaia di migliaia di passeggeri. In parallelo, lungo il confine nordorientale dell’Alleanza atlantica, proseguivano le incursioni di droni provenienti da territorio russo nello spazio aereo di Estonia e Lettonia, un fenomeno già abbastanza documentato e abbastanza preoccupante da aver portato, a luglio, a un briefing specifico davanti al Consiglio di sicurezza dell’ONU sulla violazione della sovranità aerea estone.
Sondare l’avversario
Nel vocabolario della strategia militare, un “sondaggio” — in gergo tecnico denominato probing o anche, in russo, razvedka boyem, ricognizione in combattimento — è un’azione deliberatamente limitata che ha come obiettivo primario di raccogliere un determinato numero di informazioni piuttosto che semplicemente produrre un danno. In pratica, si colpisce un punto per vedere come reagisce il nemico: in quanto tempo, con quale procedura, attraverso quali canali istituzionali, con quale grado di coordinamento tra le agenzie coinvolte. Perché funzioni, un sondaggio deve restare al di sotto della soglia che attiverebbe una risposta politica netta e pur tuttavia essere abbastanza reale da produrre risposte autentiche, capaci di fornire un’informazione più attendibile di quella che produrrebbe una simulazione.
Questo principio, che nella guerra convenzionale si applicava alla ricognizione sul terreno, nella guerra ibrida — cioè in quella forma di conflitto che non si dichiara e che mescola azioni militari, informatiche, economiche e psicologiche — si applica alle infrastrutture civili di una società moderna come i sistemi di refrigerazione della distribuzione alimentare, i protocolli di emergenza delle compagnie aeree, i tempi di intercettazione della difesa aerea e, se vogliamo, infrastrutture di trasporto come treni e navi, comunicazioni, siti web governativi o anche servizi di e-commerce molto utilizzati ormai da tutti, solo per nominarne alcuni. Ognuno di questi, nel momento in cui viene colpito, rivela informazioni precise su come uno Stato o un’organizzazione possa operare o meno sotto pressione.
Qual è lo scopo
L’errore più frequente nell’analisi di questi eventi è ridurre il sondaggio a una misurazione dei tempi di risposta. Ciò che un avversario ricava da un’operazione del genere è molto più ricco, perché un attacco ai sistemi di refrigerazione della distribuzione alimentare non misura soltanto quanto impiegano le autorità a identificare l’incidente: va a verificare chi se ne prende carico e come, se in coordinamento con altri e se questo coordinamento funziona bene o no, quali protocolli e norme vengono applicate e, soprattutto, quanto è disposta una classe politica ad ammettere pubblicamente di essere sotto attacco, con tutto ciò che questo comporta in termini di allerta della popolazione e pressione sull’opinione pubblica. La stessa logica vale per le minacce false sugli aerei: il danno diretto è minimo ma la risposta, che sia coordinata o meno, di centinaia di operatori aeroportuali, compagnie aeree, forze dell’ordine e autorità nazionali in sei o sette paesi contemporaneamente è una mappa operativa che si può analizzare con cura e racconta molto di come reagirebbe il sistema a un attacco su più fronti. Non dimentichiamoci che le risorse di un Paese sono limitate e in caso di attacchi multipli, se non c’è un forte coordinamento, si rischia di non poter stabilire delle priorità. Non è un caso che questi attacchi colpiscano contemporaneamente enti pubblici e aziende private, apparati istituzionali e organizzazioni che operano in settori anche molto differenti. Se io attacco contemporaneamente i supermercati, i servizi di “delivery” e la logistica che rifornisce i piccoli negozi, posso portare alla fame un intero Paese.
Agli attacchi di questi giorni vanno aggiunti quelli dei mesi precedenti, perché fanno parte della stessa strategia. Nel dicembre 2025, il gruppo russo Sandworm — la stessa unità del GRU già responsabile degli attacchi alla rete elettrica ucraina nel 2015 e nel 2016 — ha colpito la rete elettrica polacca, e l’Unione europea e il Regno Unito hanno formalizzato l’attribuzione soltanto a luglio 2026, sette mesi dopo. In parallelo, nel corso del 2025 sono stati documentati atti di sabotaggio ferroviario in Polonia, mentre l’Atlantic Council, il Carnegie Endowment e il think tank Globsec pubblicavano analisi convergenti su un punto: la campagna di operazioni ibride russe in Europa si sta intensificando, si sta diversificando per settori colpiti, e si sta avvicinando progressivamente alla soglia oltre la quale le singole operazioni non potrebbero più essere negate.
Dentro quale strategia
Per capire perché questa campagna di sondaggi abbia senso dal punto di vista strategico, occorre ragionare su uno scenario specifico che i pianificatori NATO studiano da anni: un’operazione russa rapida sui Paesi Baltici — Estonia, Lettonia, Lituania — condotta in un arco di tempo così breve da mettere l’Alleanza davanti al fatto compiuto prima che possa rispondere militarmente. Questo tipo di operazione, che gli analisti chiamano fait accompli, dipende in larga misura dalla velocità: la Russia deve occupare il territorio prima che gli alleati NATO raggiungano il consenso politico necessario a invocare l’Articolo 5 del Trattato atlantico, che impone la difesa collettiva. Può sembrare assurdo ma le guerre oggi si combattono anche così.
L’Articolo 5, infatti, non è un automatismo, perché richiede che i governi dei 32 paesi membri decidano insieme, rapidamente, di intervenire. Se cinque o sei di quei governi sono simultaneamente impegnati a gestire crisi domestiche — un’emergenza alimentare, voli bloccati negli aeroporti, interruzioni parziali di energia, risposte pubbliche a incursioni di droni — la loro attenzione politica, la loro capacità di convocazione e la loro disponibilità ad assumere rischi militari sono ridotte. Non è necessario che siano paralizzati: è sufficiente che siano abbastanza lenti da lasciare a Mosca il tempo di consolidare le posizioni prima che la risposta atlantica prenda forma.
L’obiettivo, in altri termini, non è distruggere le infrastrutture europee con un singolo attacco devastante — questo sarebbe un atto di guerra riconoscibile, che innescherebbe proprio la risposta che si vuole evitare. L’obiettivo è frammentare: fare in modo che ogni Paese risponda alla propria emergenza invece di agire collettivamente, e che la macchina del consenso politico europeo sia abbastanza inceppata da non riuscire a produrre una decisione condivisa nel momento critico.
Chi c’è dietro
Non tutti gli eventi descritti hanno un’attribuzione ufficiale diretta a Mosca, e questa precisazione è importante perché il ragionamento non dipende da essa. Le minacce anonime sugli aerei potrebbero coinvolgere attori diversi — gruppi criminali, proxy, altri Stati — e la stessa natura delle operazioni ibride prevede l’uso di intermediari che rendono l’attribuzione difficile nel breve termine. Questo, tuttavia, non cambia la struttura dell’analisi, perché la Russia dispone delle capacità tecniche e organizzative per condurre queste operazioni attraverso proxy, e il GRU ha una storia documentata di utilizzo di attori non statali per mantenere la negabilità. L’incertezza sull’attribuzione è parte del metodo, quindi, e non una prova contro di esso. Oggi sono almeno tre gli attori interessati a indebolire l’Europa: la Russia di Putin, gli USA di Trump che, nonostante la batosta elettorale di “midterm” rimarrà in carica altri due anni, a meno di un “impeachment”, l’Israele di Netanyahu. Forse, per assurdo, quello che ha meno interesse è invece l’Iran, che ha come avversario primario proprio USA e Israele. A questi si aggiungono organizzazioni terroristiche e gruppi eversivi di mezzo mondo che si mettono ora al servizio di uno, ora dell’altro, in una galassia che è un vero e proprio rompicapo da dipanare.
Un secondo elemento da tenere presente è che queste operazioni servono a più scopi contemporaneamente. Un attacco alla catena del freddo produce danni economici reali, genera inquietudine nella popolazione e raccoglie informazioni: i tre effetti non si escludono ma piuttosto si sommano. Ridurre tutto alla funzione di sondaggio sarebbe un errore. E tuttavia bisogna riconoscere che il sondaggio resta la funzione strategicamente più importante di queste operazioni e questo fa capire perché si moltiplicano proprio adesso, perché i settori colpiti sono così diversi tra loro, e perché il calendario si stia intensificando.
Cosa dovremmo fare
L’Unione europea e la NATO stanno rispondendo a queste sfide ma con due limiti strutturali evidenti. Il primo è la velocità: attribuire formalmente un attacco a uno Stato richiede mesi. Ad esempio, l’attacco alla rete polacca è avvenuto a dicembre 2025, mentre l’attribuzione ufficiale è arrivata a luglio 2026, sette mesi dopo, come già detto. Durante questo intervallo l’operazione era già stata completata, i dati raccolti, le vulnerabilità identificate. Il secondo è l’assenza di soglie di risposta chiare, ovvero ciò che gli analisti chiamano red lines. Senza una definizione condivisa di che cosa costituisce un atto di guerra, ogni incidente tende a essere trattato come un fatto isolato da gestire diplomaticamente, invece che come un passo di una campagna sistematica a cui rispondere con strumenti altrettanto sistematici.
Il Kyiv Independent ha titolato, nel settembre 2026, ‘No longer hybrid’ — As Russian sabotage grows bolder, Europe lacks red lines
, e il punto centrale è esattamente questo, ovvero l’Europa non ha stabilito una soglia oltre la quale queste operazioni vengano trattate per quello che sono. Questa mancanza di red lines è di per sé parte del problema, perché lascia all’avversario tutta la libertà di sondare senza pagare un costo politico o diplomatico percepibile. In pratica il gioco vale sempre la candela per chi attacca.
Ciò che servirebbe, e che finora manca, è un meccanismo che tratti questi eventi come una serie coerente invece di incidenti separati: una campagna di preparazione a un’eventualità militare, condotta con strumenti civili e informatici proprio perché questi strumenti permettono di restare al di sotto della soglia della risposta. Questo non vuol dire dichiarare guerra, o meglio, vuol dire accettare un diverso tipo di guerra, non dichiarata, che appunto è fatta di azioni e reazioni. In pratica, è arrivato il momento di reagire. L’alternativa è aspettare un attacco al quale è chiaro che non siamo preparati.


Lascia un commento